NIS2 i KSC. Przygotujemy Twoją organizację do nowych wymagań cyberbezpieczeństwa
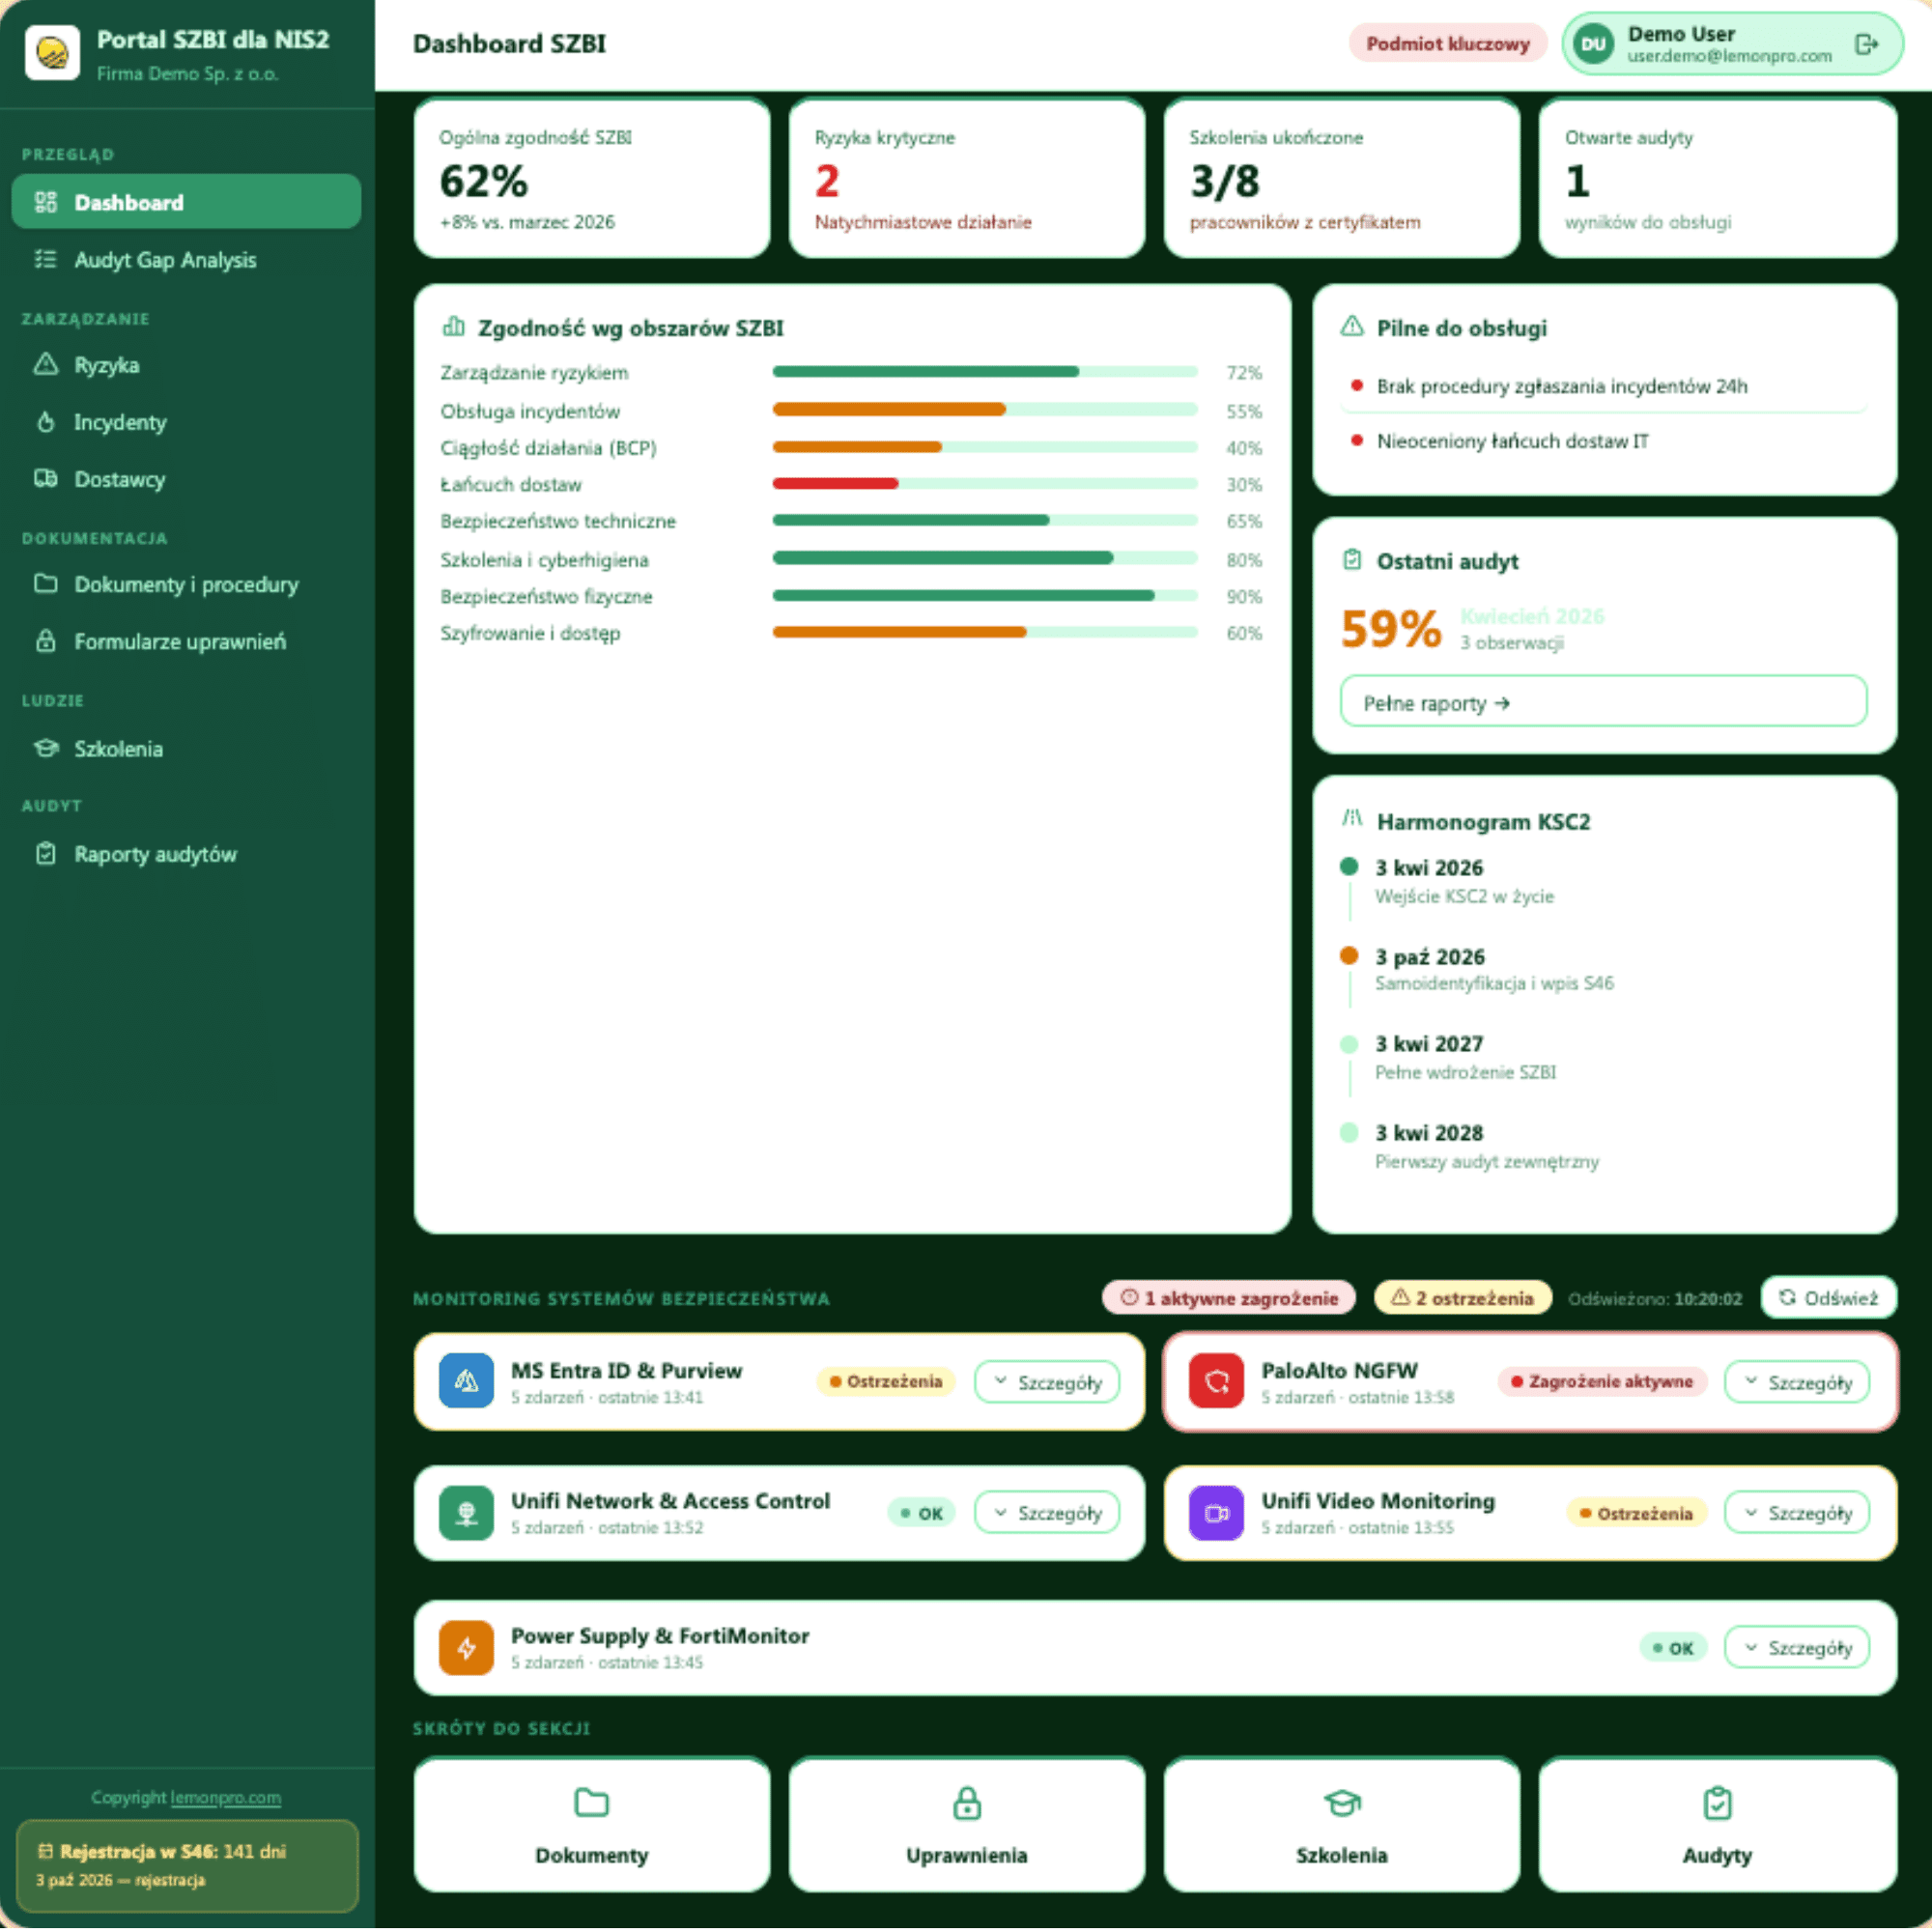
Dyrektywa NIS2 oraz nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC) wprowadzają nowe obowiązki dotyczące zarządzania ryzykiem, ochrony danych, ciągłości działania, bezpieczeństwa dostawców oraz raportowania incydentów. Wymagania obejmują nie tylko systemy IT, ale również zarząd, procesy biznesowe, dokumentację i organizację pracy.
Wiele organizacji nadal postrzega NIS2 jako problem działu IT. To jeden z najczęściej popełnianych błędów. Odpowiedzialność za cyberbezpieczeństwo zaczyna się na poziomie zarządu i obejmuje całą organizację.
W Lemon Pro pomagamy firmom przejść od niepewności i wymagań regulacyjnych do rzeczywistej zgodności. Identyfikujemy luki, oceniamy ryzyko, przygotowujemy plan działań oraz wspieramy we wdrożeniu rozwiązań technicznych i organizacyjnych.
Czy Twoja firma podlega pod NIS2?
Pomagamy zweryfikować:
- status organizacji względem NIS2 i KSC,
- obszary objęte wymaganiami regulacyjnymi,
- poziom przygotowania organizacji,
- obowiązki zarządu oraz właścicieli procesów,
- zakres wymaganej dokumentacji i procedur.
Jak pomagamy organizacjom spełnić wymagania NIS2?
Audyt gotowości do NIS2 i KSC
Pierwszym krokiem jest poznanie rzeczywistego poziomu bezpieczeństwa organizacji.Przeprowadzamy audyty obejmujące:
Gap Analysis i analiza ryzyka
Dlatego przygotowujemy:
- analizę ryzyka cyberbezpieczeństwa,
- mapowanie wymagań NIS2 do istniejących procesów,
- ocenę luk organizacyjnych i technicznych,
- rekomendacje działań wraz z priorytetami i harmonogramem wdrożenia.

Dokumentacja wymagana przez NIS2
Wspieramy klientów w przygotowaniu lub uporządkowaniu:
- polityki bezpieczeństwa informacji,
- rejestru ryzyk cyberbezpieczeństwa,
- procedur obsługi incydentów,
- polityk zarządzania dostępem,
- dokumentacji ciągłości działania,
- procedur zarządzania dostawcami,
- rejestrów i dowodów wymaganych podczas audytu.

Wdrożenie zabezpieczeń technicznych
NIS2 wymaga wdrożenia środków bezpieczeństwa adekwatnych do poziomu ryzyka.
W zależności od potrzeb organizacji pomagamy wdrożyć:
- MFA i silne uwierzytelnianie,
- zarządzanie dostępami uprzywilejowanymi,
- Conditional Access,
- monitoring bezpieczeństwa,
- Microsoft Defender,
- Microsoft Sentinel,
- rozwiązania klasy DLP,
- backup i Disaster Recovery,
- model Zero Trust,
- ochronę poczty i danych.
Przygotowanie do kontroli i audytów
Kontrola nie jest momentem na porządkowanie dokumentacji.
Pomagamy wcześniej:
Dlaczego Lemon Pro?
Nie kończymy pracy na przedstawieniu raportu. Pomagamy przełożyć wyniki audytu na konkretne działania techniczne i organizacyjne.